oauth-callback: MCP auxiliar para trocas de token OAuth 2.0
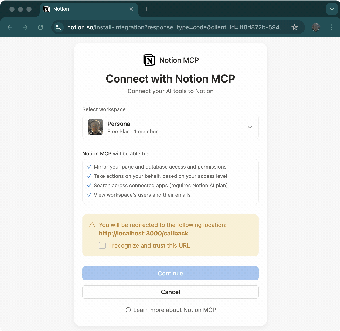
oauth-callback, da Kriasoft, é um servidor MCP leve que automatiza a autenticação OAuth 2.0 para agentes de IA. Ele captura redirecionamentos, troca códigos de autorização e retorna tokens de acesso para hosts do Protocolo de Contexto de Modelo, para que os agentes evitem logins manuais no navegador. A ferramenta expõe uma interface padronizada para hosts MCP e se concentra na gestão de URLs de callback e códigos temporários. Ela é direcionada a engenheiros de software e desenvolvedores de IA que precisam de acesso programático à API para fluxos de trabalho impulsionados por agentes.
Quais tarefas você pode realmente usar para isso?
Use para automatizar o handshake de autenticação para que os agentes obtenham credenciais utilizáveis sem intervenção humana. O assistente escuta os redirecionamentos do provedor e completa a troca do código de autorização em nome de um host do Protocolo de Contexto de Modelo. Cenários práticos incluem conceder acesso programático a ferramentas baseadas em LLM para repositórios de código, APIs de nuvem ou serviços de colaboração. A interface padronizada torna os pedidos de token uma chamada discreta do servidor MCP a partir do tempo de execução do agente.
Quão precisos e seguros são os resultados da autenticação?
A emissão de tokens segue o modelo de troca OAuth 2.0 enquanto mantém segredos sob controle do usuário. A implementação registra URLs de callback e códigos temporários e retorna tokens de acesso ao agente solicitante via o protocolo. O projeto é de código aberto, então as equipes podem inspecionar o fluxo de autenticação e confirmar que segredos e tokens do cliente são retidos localmente em vez de transmitidos para a infraestrutura do desenvolvedor, apoiando o manuseio controlado de credenciais.
Isso requer configuração técnica ou habilidades de desenvolvedor?
A integração espera um host MCP e um tempo de execução Node.js, adequando-se a fluxos de trabalho de engenharia em vez de uso não técnico. A configuração típica adiciona uma nova entrada de servidor a um arquivo de configuração MCP e fornece IDs de cliente e segredos para cada provedor. A ferramenta suporta configuração agnóstica ao provedor através de variáveis de ambiente e funciona em ambientes locais ou conteinerizados, o que se adequa a engenheiros e usuários avançados confortáveis com comandos de terminal e configuração JSON.
Escolha prática para equipes de desenvolvedores que precisam de autenticação de agente programática
oauth-callback é uma opção pragmática para equipes que integram agentes MCP com APIs externas; favorece fluxos de trabalho de desenvolvedores e funciona melhor quando governança e testes acompanham as implantações. As equipes devem adicionar registro em log do lado do servidor, rotacionar credenciais regularmente e validar cada callback do provedor durante a preparação. Projetos que carecem de recursos de engenharia devem considerar a sobrecarga de configuração e manutenção antes de adotar essa ferramenta como parte de um pipeline de agentes.